

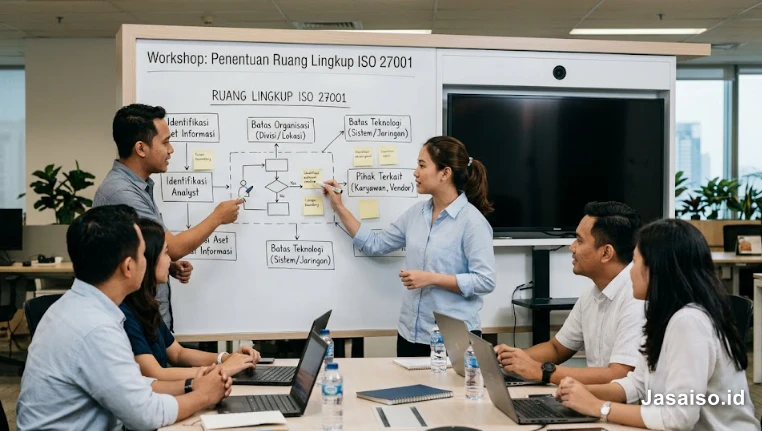
Keamanan informasi kini menjadi prioritas strategis bagi perusahaan modern yang mengelola aset digital serta data sensitif milik mitra bisnis.Banyak pimpinan organisasi bersemangat mengajukan sertifikasi perlindungan data, namun sering kali keliru dalam mendefinisikan batasan area kerja yang hendak diaudit secara resmi. Mempelajari cara menentukan ruang lingkup ISO 27001 secara akurat membantu manajemen mencegah timbulnya celah kerentanan informasi tanpa membebani departemen yang tidak mengelola data kritis.
Klausul 4.3 dalam standar internasional ISO/IEC 27001:2022 mewajibkan organisasi menetapkan batasan dan keterterapan Sistem Manajemen Keamanan Informasi (SMKI).
Ruang lingkup bukan sekadar formalitas administratif dalam lembar registrasi audit, melainkan deklarasi resmi mengenai parameter fisik, aset digital, serta aktivitas bisnis yang wajib dilindungi secara konsisten dari berbagai ancaman siber.
Daftar Isi
Mengapa Ruang Lingkup ISO 27001 yang Terlalu Luas atau Sempit Itu Berisiko?
Kesalahan umum yang kerap dijumpai pada tahap awal perencanaan adalah keinginan berlebihan untuk memasukkan seluruh divisi dan kantor perwakilan cabang ke dalam satu cakupan sertifikasi perdana.
Pendekatan yang terlalu ambisius ini sering memicu kendala operasional yang berat, karena alokasi anggaran, beban kerja personel, serta durasi persiapan melonjak drastis sebelum tata kelola keamanan internal matang seutuhnya.
Sebaliknya, membatasi lingkup kerja terlalu sempit semata-mata demi mengejar kelulusan sertifikasi secara kilat juga menyimpan risiko reputasi yang berbahaya bagi bisnis.
Jika departemen penunjang transaksi atau infrastruktur server utama dikeluarkan dari cakupan pengawasan, celah tersebut dapat menyisakan area pengamanan yang tidak tercakup dalam sistem serta meningkatkan risiko terhadap data atau layanan yang saling terhubung.
Faktor Kunci Menentukan Batasan Lingkup ISO 27001
Penetapan ruang lingkup ISO 27001 SMKI yang tepat membutuhkan telaah menyeluruh terhadap arsitektur teknologi informasi serta pola interaksi bisnis nyata di lingkungan kerja.
Manajemen dapat menganalisis batasan operasional yang proporsional melalui empat pilar pertimbangan strategis berikut:
1. Isu Internal dan Eksternal Organisasi
Analisis konteks organisasi mencakup kepatuhan terhadap regulasi perlindungan data pribadi nasional, dinamika persaingan industri, tuntutan pemegang saham, serta kesiapan budaya kerja karyawan dalam menjaga kerahasiaan hak akses sistem operasional.
2. Kebutuhan dan Ekspektasi Pihak Berkepentingan
Perusahaan memetakan kewajiban kepatuhan dalam kontrak kerja sama bisnis, standar keamanan vendor penyedia layanan komputasi awan (cloud services), mitra perbankan, hingga otoritas pengawas sektor strategis yang mensyaratkan jaminan integritas data.
3. Batasan Fisik, Lokasi, dan Aset Digital
Identifikasi mencakup pusat data utama (data center), ruang server kantor, sarana komputasi kerja karyawan jarak jauh, hingga batas perimeter jaringan komunikasi internal perusahaan. Dokumen lingkup harus memperjelas apakah kantor cabang operasional turut disertifikasi atau dikelola melalui mekanisme kendali akses terpisah.
4. Ketergantungan dan Antarmuka Proses Bisnis
Manajemen meninjau jalur pertukaran data antara aplikasi internal dengan layanan pihak ketiga, seperti gerbang pembayaran daring (payment gateway), integrasi antarmuka pemrograman aplikasi (API), serta penyedia jasa logistik eksternal.
Baca juga: Prinsip ISO 27001 Keamanan Informasi Ada 3, Apa Saja?
Langkah Praktis Menyusun Dokumen Ruang Lingkup ISO 27001 SMKI
Ruang lingkup SMKI perlu dituangkan ke dalam informasi terdokumentasi yang jelas dan terstruktur sebelum tahapan asesmen audit dilaksanakan oleh badan sertifikasi independen.
Berikut tahapan sistematis yang dapat dijalankan tim internal perusahaan dalam merumuskan batasan sistem lebih solid:
1. Mendefinisikan Layanan dan Produk Inti
Tetapkan lini produk atau platform digital utama yang menjadi prioritas perlindungan, misalnya unit layanan perbankan digital, aplikasi perangkat lunak berbasis langganan (SaaS), atau pusat pemrosesan data sensitif klien korporat.
2. Menyusun Peta Alur Data dan Inventaris Aset
Buat diagram alur komprehensif yang memetakan siklus hidup informasi rahasia, mulai dari tahapan penerimaan data mentah, proses pengolahan pada aplikasi internal, media penyimpanan basis data, hingga prosedur pemusnahan berkas elektronik secara aman.
3. Mengesahkan Informasi Terdokumentasi Ruang Lingkup
Tuangkan seluruh parameter batasan sistem ke dalam berkas dokumentasi resmi yang disepakati oleh pimpinan manajemen sebagai bukti komitmen kepatuhan dan panduan rujukan utama bagi tim auditor eksternal saat verifikasi lapangan.
Konsultasikan Ruang Lingkup ISO 27001 Bersama Jasaiso.id
Menentukan batasan cakupan sistem manajemen keamanan membutuhkan objektivitas profesional agar investasi anggaran dan sumber daya tidak terbuang sia-sia pada area non-kritis.
Tim konsultan berpengalaman di jasaiso.id siap mendampingi perusahaan teknologi informasi, perbankan, manufaktur, dan logistik dalam memetakan batasan sistem, menyusun dokumen SMKI terintegrasi, serta membimbing audit sertifikasi resmi.
Dukungan konsultan ahli sertifikasi ISO 27001 memastikan lingkup sertifikasi perusahaan Anda memiliki daya saing tinggi di mata mitra bisnis sekaligus meminimalkan ancaman kerugian reputasi akibat insiden kebocoran siber.
FAQ
Bolehkah sertifikasi hanya mencakup satu divisi operasional saja?
Organisasi dapat memfokuskan sertifikasi pada satu unit bisnis atau departemen tertentu, asalkan batasan fisik, jaringan komputer, serta antarmuka komunikasi antar divisi terdefinisi dengan jelas.
Apakah lingkup sertifikasi dapat diperluas di masa mendatang?
Perluasan ruang lingkup dapat diajukan melalui prosedur yang ditetapkan oleh lembaga sertifikasi terkait, baik diselaraskan dengan agenda audit berkala maupun sesuai kebutuhan penambahan unit bisnis baru.
Bagaimana cara auditor memverifikasi kejelasan batasan sistem?
Auditor independen menilai kejelasan batasan sistem melalui informasi terdokumentasi dan bukti kesesuaian operasional yang relevan dengan proses, aset, lokasi, serta antarmuka ruang lingkup ISO 27001.